C2PAと電子透かしの違い
目次
生成AIによる画像・動画・音声の作成が一般化するなか、「誰が作ったコンテンツなのか」「AIを使って作成・編集されたのか」といった来歴情報を確認するための仕組みとして注目されているのがC2PAです。
C2PAと電子透かしは、どちらもデジタルコンテンツの信頼性を支える技術として紹介されることがありますが、C2PAと電子透かしは同じ技術ではありません。
本記事では、C2PAの仕組みや電子透かしとの違い、両者を組み合わせるメリットについて解説します。
C2PAとは
C2PA(Coalition for Content Provenance and Authenticity)とは、デジタルコンテンツの作成元や編集履歴などの来歴情報を記録・確認できるようにするための技術標準です。
C2PAの仕様に基づいて付与される来歴情報は「Content Credentials(コンテンツクレデンシャル)」と呼ばれます。
画像・動画・音声などに、作成や編集に使用されたツール、処理内容、コンテンツの出所などに関する情報を記録し、電子署名などを用いて記録された来歴情報が改ざんされていないかを検証できる仕組みになっています。
そのため、生成AIコンテンツを一律に判定する技術というよりも、「どのような経緯で作られたコンテンツなのか」を確認するための基盤と考えると分かりやすいでしょう。
C2PAと電子透かしの違い
C2PAと電子透かしは、デジタルコンテンツに情報を持たせるという点では似ていますが、情報の持たせ方と主な目的が異なります。
| C2PA | 電子透かし | |
|---|---|---|
| 主な目的 | コンテンツの来歴や編集履歴を記録・検証する | コンテンツの識別、権利保護、流出元特定などに利用する |
| 情報の扱い | Content Credentialsとして来歴情報を保持する | 画像・動画・音声などのコンテンツ自体に識別情報を埋め込む |
| 確認できる情報 | 作成・編集に関する情報など | 著作権者情報、コンテンツID、配布先IDなど |
| 改ざんへの対応 | 電子署名などにより、来歴情報の改ざんを検証できる | 方式によっては加工後も識別情報を検出できる |
| 主な活用例 | コンテンツの出所確認、AI利用の透明性確保、編集履歴の確認 | 著作権保護、不正利用対策、流出経路の追跡 |
C2PAは「コンテンツの来歴」を記録する
C2PAでは、デジタルコンテンツに関連付けられた「C2PA Manifest」と呼ばれるデータの中に、コンテンツの作成や変更に関する情報などを記録します。
さらに電子署名によって情報の完全性を検証できるため、閲覧者は記録された来歴情報が後から不正に書き換えられていないかを確認できます。
ただし、C2PAが付いているからといって、そのコンテンツに記載・描写されている内容そのものが事実であると保証されるわけではありません。あくまで、記録された出所や編集履歴などを検証するための仕組みです。
電子透かしは「コンテンツ自体」に情報を埋め込む
電子透かしは、画像の画素や動画・音声の信号などを利用して、コンテンツそのものに識別情報を埋め込む技術です。
肉眼で確認できる可視型と、見た目や音質への影響を抑えて情報を埋め込む不可視型があり、著作権者の識別、不正コピー対策、配布先ごとの流出元特定などに活用されています。
加工耐性の高い方式であれば、ファイルのメタデータが削除された場合でも、画像や音声などに残った透かし情報からコンテンツを識別できる可能性があります。
C2PAにも電子透かしが
利用されることがある
C2PAと電子透かしは別の技術ですが、完全に独立しているわけではありません。C2PAの仕様では、不可視電子透かしをContent Credentialsとコンテンツを結び付ける手段の一つとして利用できます。
C2PAでは、コンテンツとC2PA Manifestを結び付ける仕組みとして「Hard Binding」と「Soft Binding」が定義されています。
Hard Binding
Hard Bindingは、暗号学的ハッシュなどを利用して、特定のデジタルコンテンツとC2PA Manifestを強く結び付ける仕組みです。
コンテンツの内容が変更されればハッシュ値も変化するため、Manifestに関連付けられた元のコンテンツと一致しているかを検証できます。
Soft Binding
Soft Bindingは、フィンガープリントや不可視電子透かしなどを利用して、コンテンツから対応するC2PA Manifestを探し出せるようにする仕組みです。
例えば、SNSやWebサービスへのアップロードによってファイル内のメタデータが削除され、埋め込まれていたContent Credentialsが失われた場合でも、コンテンツ内部に電子透かしとして識別子が残っていれば、その情報を手掛かりに外部のManifest Repositoryから対応する来歴情報を取得できる場合があります。
C2PAと電子透かしを
組み合わせるメリット
来歴情報が失われるリスクを抑えられる
C2PAの情報をファイルに埋め込んでいても、配信サービス側でメタデータが削除されたり、別形式へ変換されたりすることで、Content Credentialsとコンテンツの関連付けが失われる可能性があります。
そこで不可視電子透かしを併用し、外部に保存されたC2PA Manifestを参照するための識別情報をコンテンツ自体に残しておけば、来歴情報を再び見つけるための手掛かりとして利用できます。
来歴確認と権利保護を両立できる
C2PAはコンテンツの出所や変更履歴などを確認することに適している一方、電子透かしは著作権者情報や配布先ごとの識別情報をコンテンツに残す用途にも活用できます。
そのため、「どのように作成されたコンテンツなのか」をC2PAで示しながら、「誰のコンテンツなのか」「どこから流出したのか」を電子透かしで追跡するといった、多層的なコンテンツ保護が可能になります。
生成AI時代のコンテンツ管理を強化できる
生成AIの普及によって、本物の写真とAI生成画像、オリジナルコンテンツと改変コンテンツを見た目だけで判断することは難しくなっています。
C2PAによって作成・編集に関する情報を提示しながら、電子透かしによってコンテンツそのものにも識別情報を残すことで、コンテンツの透明性と追跡性の両面を強化できます。
C2PAだけでは解決できない
ケースにも注意
C2PAは、デジタルコンテンツの信頼性を考えるうえで有効な仕組みですが、導入すればすべての不正利用を防げるわけではありません。
例えば、C2PAはDRMのようにコンテンツの閲覧やコピーそのものを制限する技術ではありません。また、Content Credentialsが存在しないコンテンツについて「偽物である」と判定する仕組みでもありません。
さらに、ファイルからC2PAに関するデータが取り除かれれば、そのままでは来歴情報を確認できなくなる場合があります。
そのため企業で利用する場合は、C2PAだけに依存するのではなく、電子透かしやDRM、アクセス制御などを目的に応じて組み合わせることが重要です。
【総括】C2PAと電子透かしは
役割の異なる技術
C2PAは、デジタルコンテンツの作成元や編集履歴などの「来歴」を記録・検証するための技術標準です。一方、電子透かしは、コンテンツそのものに識別情報を埋め込み、権利保護や流出元特定などに活用する技術です。
どちらか一方で代替するものではなく、C2PAの仕様上も不可視電子透かしをSoft Bindingとして利用し、Content Credentialsを再発見する仕組みが想定されています。
生成AI時代のコンテンツ管理では、来歴の透明性を高めるC2PAと、識別・追跡性を高める電子透かしを組み合わせることが、より強固なコンテンツ保護につながります。
CHECK
生成AI時代のコンテンツ保護には
電子透かしの活用も検討しましょう
電子透かしの活用も検討しましょう
C2PAはコンテンツの来歴を確認するための有効な仕組みですが、コンテンツの不正コピーや流出を直接防止・追跡することを主目的とした技術ではありません。
権利情報やコンテンツIDをデータ自体に残したい場合には、電子透かしを組み合わせることで、より多層的な対策が可能です。
本メディアでは、画像・パッケージ・スクリーンショットなど用途別におすすめの電子透かしソフトを紹介しています。自社のコンテンツ保護に適した製品選定にぜひお役立てください。
透かしを埋め込む対象別
電子透かしソフト3選
電子透かしソフト3選
画像の不正利用や偽造品の流通、画面キャプチャによる情報漏えいなど、対象ごとに抱えるリスクは異なります。
電子透かしソフトには、画像に埋め込むタイプ、製品パッケージに組み込むタイプ、画面キャプチャに対応するタイプなどがあり、守りたい対象に合わせて選ぶことで、それぞれのリスクを効果的に抑止できます。
画像データに
透かしを埋め込むなら
ビジュアルコンテンツを
外部発信する企業向け
外部発信する企業向け
出版社/デザイン制作会社/テレビ局/
ECサイト運営会社/美術館・博物館など
acuagraphyシリーズ
画像引用元:フォーカスシステムズ公式HP(https://www.focus-s.com/service/acuagraphy)
透かしを入れても画質を維持
流出先の自動検出も可能
流出先の自動検出も可能
- 画質を保ちながら、加工耐性が強固な電子透かしを埋め込みます。大量の画像データに一括埋め込みができ、運用の負担を低減。
- 指定サイトを中心に電子透かしが埋め込まれた画像をクロール機能で特定。不正利用を抑止します。
こんな事態を抑止します
- 商品画像・クリエイティブ素材が
一般ユーザーに無断で使われる - 新刊・公開前作品など、解禁前の
製品情報が出回る
商品パッケージに
透かしを刷り込むなら
ブランド価値や真正性を
重視する企業向け
重視する企業向け
製薬会社/サプリメント製造会社/
化粧品メーカー/時計ブランドなど
Digimarc Barcode™

画像引用元:Digimarc Corporation公式HP(https://www.digimarc.com/product-digitization/data-carriers/digital-watermarks)
デザインを守りつつ
正規品判別を可能に
正規品判別を可能に
- 美観やデザインを損なわない形で電子透かしをパッケージに印刷。スマホでスキャンするだけで正規品か判別できます。
- パッケージ全体に情報を埋め込めるためどこからでも読み取り可能。汚れや破損があっても認識します。
こんな事態を抑止します
- 海外のサイトや個人運営サイトで
偽造品が出回る - パッケージを模倣されて
ブランドイメージが低下する
PC画面に
透かしを表示するなら
機密情報など業務上
重要な情報を扱う企業向け
重要な情報を扱う企業向け
IT企業/コンサルティング会社/
BPO・コールセンター/金融機関など
スクリーンウォーターマーク
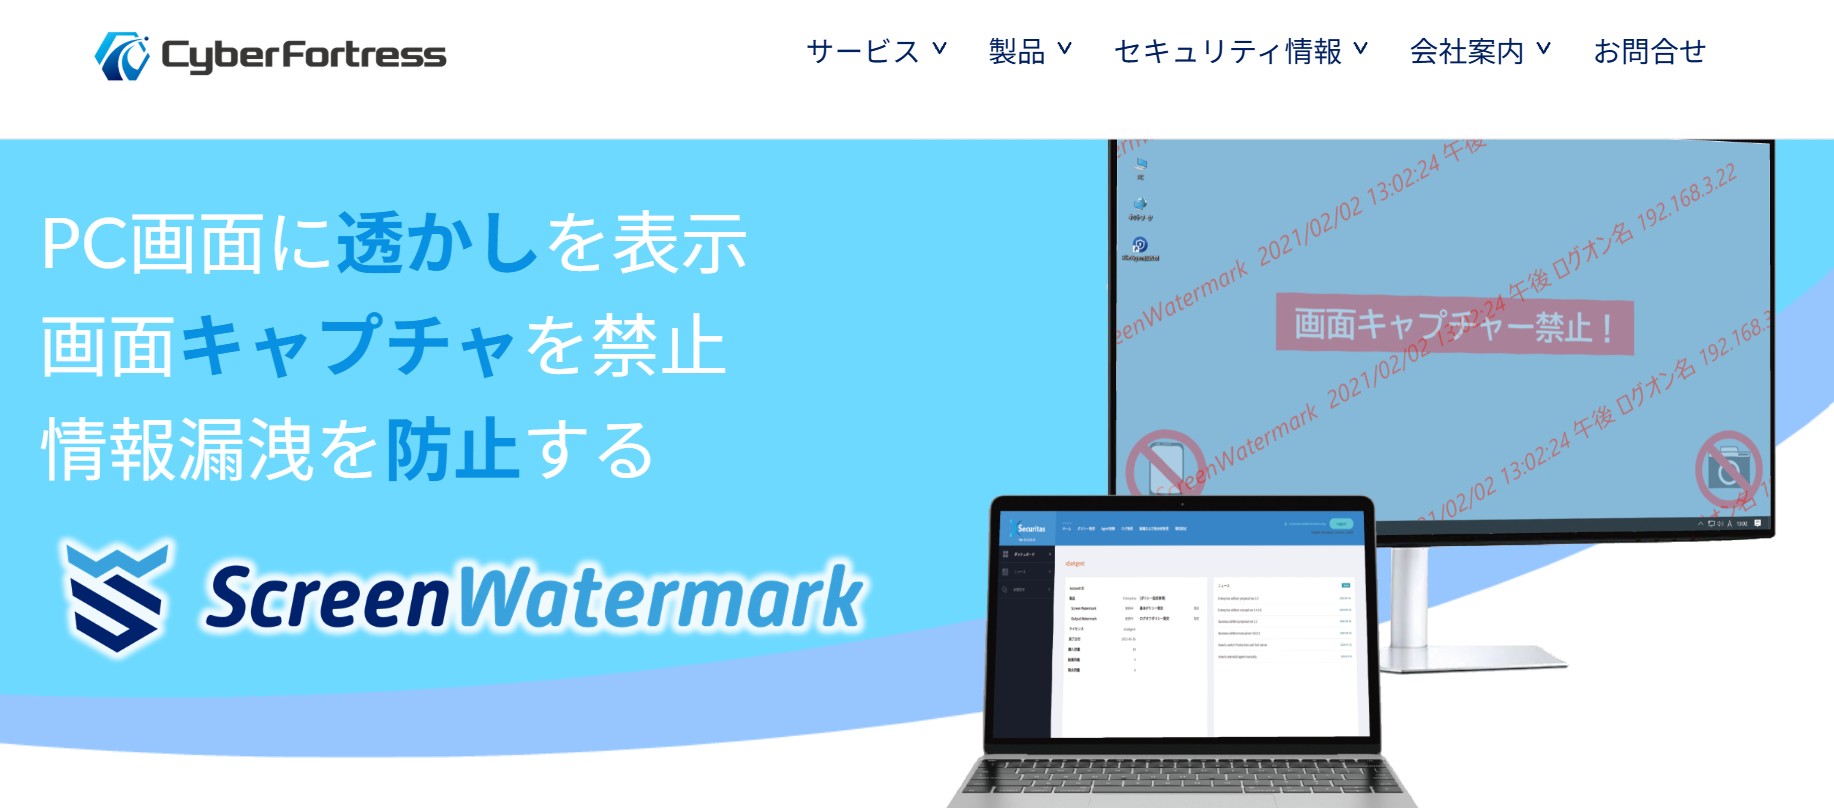
画像引用元:サイバーフォートレス公式HP(https://cyberfortress.jp/screen-water-mark/)
キャプチャ抑止機能で
機密情報を保護
機密情報を保護
- PC画面に透かしを表示し、不正な画面キャプチャを抑止。
機能制限によって操作をブロックすることもできます。 - ビデオ会議のカメラ映像に映る社外秘の文字や画像に電子透かしを表示。
不正持ち出しやコピーを防ぎます。
こんな事態を抑止します
- 在宅勤務中に撮ったスクリーンショットが社外に拡散
- ビデオ会議映像に社内情報が映り込み外部に漏洩